
グーグルのクラウドAIメモリ構想、復号鍵は端末から出さない
グーグルが、機微な個人データでGeminiモデルを動かすハードウェア分離型クラウド基盤Private AI Computeに、サーバー側の永続メモリを追加する。そのメモリを開く暗号鍵は利用者の端末にのみ置かれる。
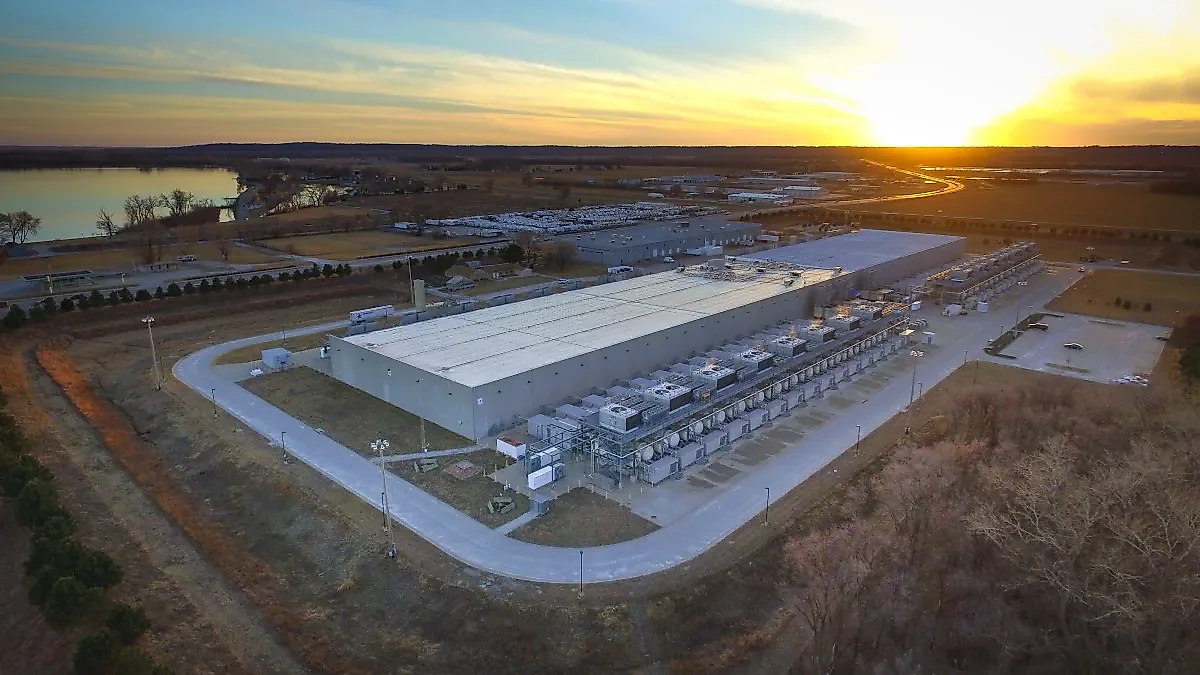
グーグルが、機微な個人データを扱うGeminiモデルの実行基盤であるハードウェア分離型クラウド「Private AI Compute」に、サーバー側の永続メモリを追加する。そのメモリを開く暗号鍵は利用者自身の端末にのみ保管されるという。9月23日に公開された技術アップデートが示すのはローンチではなくアーキテクチャだ。記述は一貫して未来形で、提供時期も対象製品の一覧も添えられていない。
記事の要点
- Private AI Computeはこれまで完全なステートレスで、処理が終わった瞬間にすべての文脈を消していた。
- 新しい層は利用者ごとのデータを暗号化されたクラウドデータベースに保存し、端末から導出した鍵で保護する。グーグルはこれにより中身が自社の手の届かない場所に置かれると説明する。
- グーグルはサーバーソフトウェアの改ざん不能な公開記録も併せて公開する。端末が個人データを送る前に、コードが改変されていないことを自ら検証できるようにするためだ。
実際に何が変わるのか
基盤そのものはすでに存在する。Google DeepMindは2025年11月にPrivate AI Computeを発表し、スマートフォンでは重すぎる処理をハードウェア分離型のクラウドエンクレーブへ逃がしつつ、入力をグーグルに露出させない仕組みを打ち出した。Titanium Intelligence Enclavesと呼ぶ保護機構を備えた独自TPU上でGeminiモデルが動く。公開時点ではPixel 10のMagic Cueと、Pixel Recorderの多言語要約を支えていた。天井はステートレス性だった。処理が終わると文脈が消えるためAIアシスタントは何も引き継げず、事実や好みをモデルに箇条書きさせるという定番の回避策では実際の履歴を再現できない。
今回の更新は、グーグルが安全なデジタル金庫と呼ぶ仕組みを加える。アシスタントが必要とするデータは、利用者ごとのデータベースとして構成された専用の暗号化ストレージに封じられ、端末から導出した暗号鍵で保護される。モデルがそのデータを必要とすると、端末とセキュアエンクレーブの間に認証済みのエンドツーエンド暗号化チャネルが開く。エンクレーブは隔離されたメモリ内でデータを復号し、要求を処理し、新たに生じた文脈を書き込んだうえで即座に再暗号化する。
エンクレーブより鍵の置き場所が効く理由
エンクレーブでの処理は目新しくない。事業者が中を覗けないと主張することも同様だ。この設計を分けるのは鍵がどこにあるかである。鍵を個人の端末だけに置くからこそ、グーグルは保存されたメモリに自社を含め誰も到達できないと言い切る。アシスタントの記憶をクラウドに預けるという選択が正当化されうる唯一の根拠がそこにある。
検証は主張のもう半分だ。グーグルは技術文書を更新すると同時に、基盤を動かすサーバーソフトウェアの改ざん不能な公開記録も出す。端末が何かを送信する前にコードの真正性を確認できるようにするためだ。独立監査機関が初回リリースと今回のメモリ更新の双方を精査しており、2025年と2026年の監査報告の要約は公開されている。Help Net Securityは、スマートグラスで見た組み立て手順をノートPCで呼び出す、モバイルとウェブをまたいで会話を再開するといった例を、グーグルが今日使える機能ではなくアーキテクチャ上の可能性として提示していると指摘した。
今回の発表が答えていないこと
空白は実務的なところにある。どの製品がこのメモリ層を使うのか、時期はいつか、鍵を持つ端末をすべて失った場合に金庫はどうなるのか、グーグルは説明していない。本文には監査を担った企業名も記されていない。プライバシーの論拠すべてが端末保管の鍵に乗るアーキテクチャにおいて、鍵の復旧は最も明白な難題だが、今回の更新はそこに触れていない。技術文書が挙げる次の段階は、端末がサーバーの提示する根拠を独立に検証するクライアント側アテステーション、第三者が連署する追記専用の透明性ログ、再現可能ビルドの適用範囲拡大、外部監査の定例化である。現時点の保証が依然としてグーグル自身のインフラ説明への信頼に寄りかかっていると、事実上認めた形だ。
それでも方向性は注目に値する。業界が用意してきたプライバシーの答えを反転させているからだ。Siriの常時聴取の仕組みを説明したアップルは、処理を端末内に留める点に根拠を置いた。対してグーグルは、エッジコンピューティングだけではフロンティアモデルを支えられない以上、クラウドを端末のように振る舞うよう設計するしかないと論じる。その主張が外部の検証に耐えるかどうかは、公開されたソフトウェア記録と監査要約が、研究者が実際に確かめられるだけの材料を与えるかにかかっている。
FAQ — よくある質問
Private AI Computeのサーバー側メモリは今すぐ使えるのか
使えない。グーグルは2026年9月23日付の技術アップデートでこのアーキテクチャを説明したが、全編を通じて未来形で書かれており、提供時期も対象製品の一覧も示されていない。現在提供されているのは従来のステートレス処理だ。
グーグルは新しいメモリ層に保存されたデータを読めるのか
読めない、というのがグーグルの説明だ。利用者ごとのデータベースは本人の端末で導出し端末に保管される鍵で暗号化され、データは要求の処理中に限りハードウェア分離エンクレーブ内で復号される。この主張はエンクレーブ設計と公開されたソフトウェア記録に立脚しており、グーグルはプライバシー研究の側に検証を呼びかけている。
Private AI Computeは何に使われているのか
ハードウェア分離型のクラウドエンクレーブ内で、機微な個人データを対象にGeminiモデルを実行する。スマートフォンでは供給できない計算量をAI機能に与えつつ、利用者以外はグーグルも含めて処理中のデータに到達できないよう設計されている。
ZZEMが運営するAI Newswayの編集責任者です。AI、開発ツール、クラウド、生産性テクノロジーの記事を執筆しています。
コメント 0
現在コメントの投稿は無効になっています。