
씨티, AI 에이전트 사고 책임 고객에…해킹돼도 마찬가지
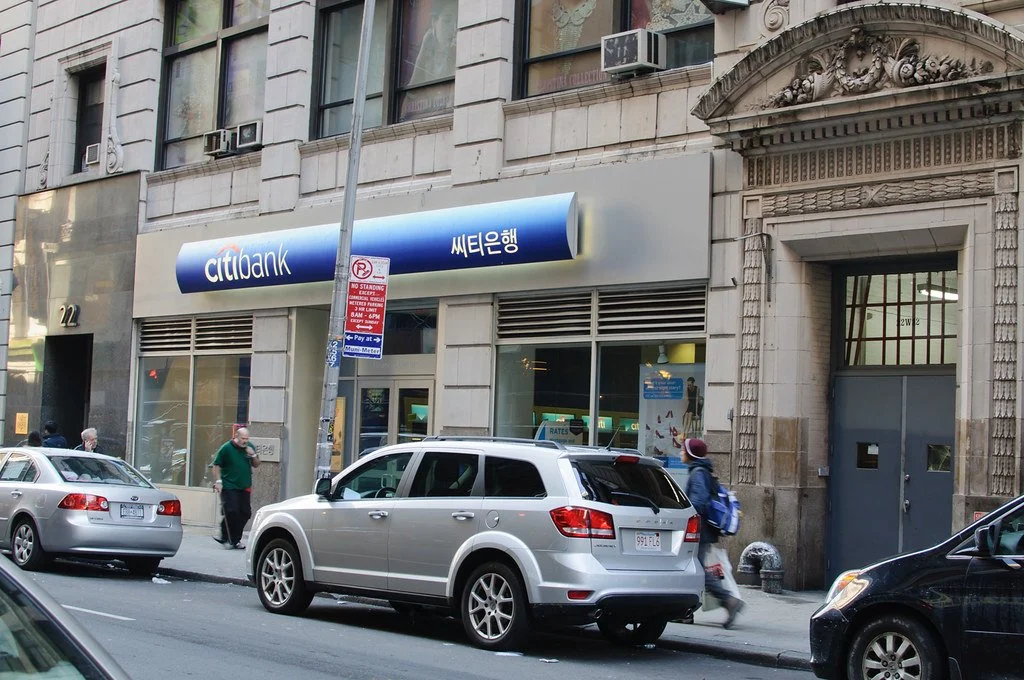
미국 씨티은행이 2026년 11월 온라인 이용약관에 외부 AI 에이전트 조항(섹션 H)을 추가해, 고객 로그인 정보를 받은 에이전트의 모든 행동을 정보 유출 뒤까지 고객이 승인한 것으로 보기로 했다. PNC는 에이전트에 비밀번호·일회용 인증번호를 넘기지 못하게 하는 새 약관을 공개했다.
미국 씨티은행이 온라인 뱅킹 약관에 'AI 에이전트' 조항을 새로 넣고, 고객이 외부 AI 에이전트에 계정 접근을 맡겨 생긴 일은 로그인 정보가 유출된 경우까지 고객 책임으로 돌렸다. 씨티 온라인 이용약관(Citi Online User Agreement)은 '2026년 11월 개정'으로 표시돼 있으며, 미국 테크크런치가 11월 18일 이 변화를 보도했다. 같은 날 PNC도 AI 에이전트에 비밀번호나 일회용 인증번호를 넘기지 못하게 하는 새 약관을 공개했다.
핵심 정리
- 씨티는 고객 로그인 정보를 받은 외부 AI 에이전트의 모든 접근·거래를 고객이 승인한 것으로 본다. 정보가 나중에 유출돼도 마찬가지다.
- 씨티 온라인·씨티 모바일 안에서 씨티가 직접 제공하는 AI 기능은 이 조항에서 빠진다.
- PNC는 에이전트에 비밀번호·일회용 인증번호를 주지 못하게 했고, 은행이 허용하지 않는 한 에이전트의 송금·결제도 막았다.
씨티 약관 '섹션 H'의 AI 에이전트 조항
새로 추가된 섹션 H는 AI 에이전트를 '자율, 반자율 또는 비자율적으로 고객을 대신해 행동하는 소프트웨어'로 넓게 정의했다. 그리고 외부 에이전트로 계좌에 접속하거나 씨티에 지시를 내리거나 거래하지 말라고 경고한다.
경고를 무시하고 에이전트에 로그인 정보를 넘기면 "에이전트의 모든 접근과 행동을 고객이 승인한 것으로 간주한다"는 것이 씨티의 입장이다. 그 정보가 다른 사람이나 다른 에이전트에게 공유·유출돼도 똑같이 적용된다. 에이전트가 고객의 프롬프트와 다르게 움직여도 씨티는 이를 조사할 의무가 없다고 적었다.
에이전트 활동 감시도 '씨티가 아니라 고객의 책임'이며, 씨티는 외부 에이전트 접근을 예고 없이 막을 수 있다. 다만 일부 조항에는 '관련 법이 달리 허용하는 경우를 제외하고'라는 단서가 붙었다.
씨티 대변인은 테크크런치에 "외부 AI 도구가 널리 쓰이면서 고객이 은행 로그인 정보를 공유하거나 도구에 계좌 접근을 허락할 때의 위험을 이해하길 바란다"고 말했다.
PNC의 AI 에이전트 규정은 어떻게 다른가
PNC의 새 디지털 서비스 약관은 2026년 12월 19일 시행으로 표시돼 있으며, '허가제'에 가깝다. 고객은 PNC가 제공하는 연결 방식으로만 에이전트를 붙일 수 있고, 은행에서 직접 인증한 뒤 어떤 계좌와 정보를 얼마 동안, 어떤 권한으로 넘길지 정해야 한다.
사용자 ID·비밀번호·일회용 인증번호는 에이전트에 줄 수 없고, 화면 스크래핑 같은 우회도 금지된다. PNC가 서비스별로 명시적으로 허용하지 않는 한 에이전트는 송금이나 결제를 시작할 수 없다.
AI 에이전트를 막은 미국 은행들
테크크런치에 따르면 JP모건과 뱅크오브아메리카는 10월에 비슷한 정책을 내놨고, 시티즌스는 이번 주 고객에게 'AI 비서가 한 일은 고객 책임'이라는 이메일을 보냈다. 씨티는 미국 3위, PNC는 8위 상업은행이다.
은행 약관이 연방 소비자 보호를 덮을 수 있나
전부는 아니다. 미국 소비자금융보호국(CFPB)의 레귤레이션 E 안내는 약관으로 전자자금이체법상 권리를 포기시킬 수 없고, 해커가 훔친 로그인 정보로 한 이체는 '무단 이체'라고 설명한다.
하지만 같은 규정은 소비자가 스스로 접근 수단을 준 사람의 이체는, 권한 철회를 은행에 알리기 전까지 무단 이체에서 뺀다. 고객이 직접 권한을 준 AI 에이전트가 여기에 해당하는지는 아직 따져진 적이 없고, 은행들의 새 약관은 바로 이 빈틈을 겨냥한다.
전망
은행들은 비밀번호로 로그인하는 외부 에이전트 대신 승인된 연결 방식과 자체 AI 비서로 고객을 이끌고 있다. 소비자는 AI 도구에 계좌를 맡기기 전 은행 약관부터 확인하는 것이 안전하다.
자주 묻는 질문
씨티가 AI 에이전트 사용을 금지한 것인가? 아니다. 외부 에이전트 사용을 경고하고 책임을 고객에게 돌렸을 뿐이다. 씨티 자체 AI 기능은 대상이 아니다.
AI 도구가 해킹돼 씨티 로그인 정보가 털리면? 씨티 약관상 에이전트에 넘긴 정보로 이뤄진 행동은 유출 뒤에도 고객이 승인한 것으로 본다. 다만 연방 소비자 보호 규정은 여전히 적용될 수 있다.
참고 자료
- Citi Online User Agreement — 씨티은행(2026년 11월 개정)
- Digital Services Agreement — PNC(2026년 12월 19일 시행)
- Electronic Fund Transfers FAQs — 미국 소비자금융보호국
- More banks say customers using AI agents are on their own — even if they get hacked — 테크크런치(2026년 11월 18일)
댓글 0
현재 댓글 작성이 비활성화되어 있습니다.